Domain datenschutz-service.de kaufen?
Wir ziehen mit dem Projekt
datenschutz-service.de um.
Sind Sie am Kauf der Domain
datenschutz-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain datenschutz-service.de kaufen?
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **

Ähnliche Suchbegriffe für Richtlinien
Top-Angebote
Produkte zum Begriff Richtlinien:
-
APC Start-UP Service 5X8 - Installation / Schulung (WSTRTUP5X8-AX-22)APC Start-UP Service 5X8 - Installation / Schulung - 1 Vorfall - Vor-Ort - 8x5 - für P/N: ACRC500, ACRC501, ACRC502, ACRC600, ACRC600P, ACRC601, ACRC601P, ACRC602, ACRC602P1691,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
APC Start-UP Service 5X8 - Installation / Schulung (WSTRTUP5X8-AX-41)APC Start-UP Service 5X8 - Installation / Schulung - 1 Vorfall - Vor-Ort - 8x5 - für P/N: ACRC501, ACRD500, ACRD501, ACRD600, ACRD600P, ACRD601, ACRD601P, ACRD602, ACRD602P2266,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
-
Welche allgemeinen Richtlinien sollten bei der Erstellung von Compliance-Richtlinien in einem Unternehmen berücksichtigt werden?
1. Gesetze und Vorschriften müssen eingehalten werden. 2. Eindeutige und verständliche Richtlinien sollten erstellt werden. 3. Schulungen und Überwachung sind wichtig, um die Einhaltung der Richtlinien sicherzustellen. **
-
Wie beeinflusst die Einhaltung von Compliance-Richtlinien verschiedene Aspekte des Geschäfts, einschließlich Recht, Ethik, Finanzen und Datenschutz?
Die Einhaltung von Compliance-Richtlinien gewährleistet, dass das Unternehmen im Einklang mit den geltenden Gesetzen und Vorschriften handelt, was rechtliche Risiken minimiert und rechtliche Konsequenzen vermeidet. Darüber hinaus fördert die Einhaltung von Compliance-Richtlinien ethisches Verhalten und schützt das Ansehen des Unternehmens, indem sie sicherstellt, dass es sich an ethische Standards hält. In finanzieller Hinsicht kann die Einhaltung von Compliance-Richtlinien dazu beitragen, Geldstrafen und Bußgelder zu vermeiden, die aus Nichteinhaltung resultieren könnten, und das Vertrauen der Investoren und Kunden zu stärken. Schließlich schützt die Einhaltung von Compliance-Richtlinien die Datenschutzrechte der Kunden und Mitarbeiter und minimiert das Risiko **
-
Was sind die gängigsten Compliance-Richtlinien, die Unternehmen befolgen müssen, um gesetzliche Vorschriften in Bezug auf Datenschutz und Unternehmensführung einzuhalten?
Die gängigsten Compliance-Richtlinien sind die Datenschutz-Grundverordnung (DSGVO), das Bundesdatenschutzgesetz (BDSG) und das Sarbanes-Oxley-Gesetz (SOX). Unternehmen müssen sicherstellen, dass sie personenbezogene Daten angemessen schützen, interne Kontrollen implementieren und transparente Berichterstattung gewährleisten. Verstöße gegen diese Richtlinien können zu rechtlichen Konsequenzen und Reputationsschäden führen. **


Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
Was sind die wichtigsten Maßnahmen zur Überwachung von Compliance-Richtlinien in Unternehmen?
Die wichtigsten Maßnahmen zur Überwachung von Compliance-Richtlinien in Unternehmen sind die Implementierung eines Compliance-Management-Systems, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter sowie interne Überprüfungen und Audits. Es ist auch wichtig, klare Richtlinien und Prozesse zu definieren, um Verstöße zu identifizieren, zu melden und angemessen zu sanktionieren. Die Einbindung des Managements und die Schaffung einer Compliance-Kultur sind ebenfalls entscheidend für eine effektive Überwachung. **
Top-Angebote
Produkte zum Begriff Richtlinien:
-
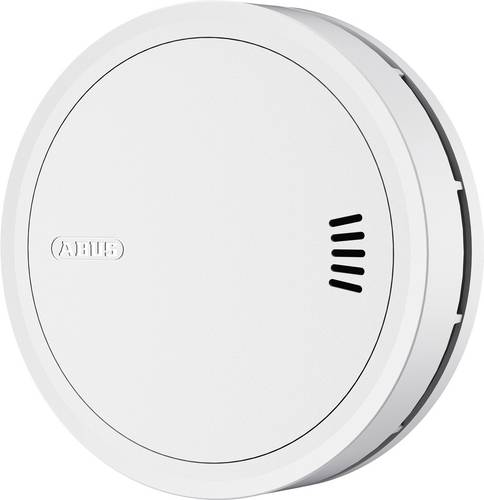
ABUS PREFIRA SLIM Rauchmelder, Rauchmelder - Modell: PREFIRA | nach Richtlinien: Q-Label, EN 14604:2005/AC:2008 | mit PRauchmelder - Modell: PREFIRA | nach Richtlinien: Q-Label, EN 14604:2005/AC:2008 | mit Prüftaste zum Testen: Ja | Funktionen: Selbstüberwachung, Stummschaltung, Batteriestatus, Schlafzimmertauglich (keine LED blinkt), Batterie-Selbsttest, Funktionstest, Akustischer und optischer Alarm | Batterie wechselbar: Nein | Batterielebensdauer max. 10 Jahre | Vernetzbar: Nein | Montagemöglichkeit: Deckenmontage | Farbe: Weiö BESCHREIBUNG ABUS PREFIRA SLIM Rauchmelder Produktbesonderheiten: Flaches Design: dank seiner besonders flachen Bauform mit einer Höhe von nur 2,85 cm fügt sich der Melder unauffssllig in jeden Raum ein Rauchwarnfunktion: der Melder erkennt sichtbare Rauchpartikel in der Luft und löst bei Gefahr einen lauten Alarm aus â für die frühzeitige Warnung bei Brssnden Verbesserte Rauchkammertechnologie: die automatische Verschmutzungskompensation und zwei Infrarot-LEDs in der Rauchkammer ermöglichen eine prsszisere Raucherkennung und reduzieren effektiv Fehlalarme durch Staub und andere Partikel Insektenschutzgitter: feinmaschiges Gitter, das Fehlalarme durch das Eindringen von Insekten und anderen kleinen Tieren in die Rauchkammer vermeidet Durchscheinende LED: für eine angenehme Lichtwirkung ist die Status-LED unter dem Gehssuse des Warnme26,47 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
APC Start-UP Service 5X8 - Installation / Schulung (WSTRTUP5X8-AX-22)APC Start-UP Service 5X8 - Installation / Schulung - 1 Vorfall - Vor-Ort - 8x5 - für P/N: ACRC500, ACRC501, ACRC502, ACRC600, ACRC600P, ACRC601, ACRC601P, ACRC602, ACRC602P1691,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
APC Start-UP Service 5X8 - Installation / Schulung (WSTRTUP5X8-AX-41)APC Start-UP Service 5X8 - Installation / Schulung - 1 Vorfall - Vor-Ort - 8x5 - für P/N: ACRC501, ACRD500, ACRD501, ACRD600, ACRD600P, ACRD601, ACRD601P, ACRD602, ACRD602P2266,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten sollten?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der DSGVO, die Sicherung von personenbezogenen Daten und die Transparenz im Umgang mit Daten. Unternehmen sollten außerdem Datenschutzrichtlinien und -verfahren implementieren, regelmäßige Schulungen für Mitarbeiter durchführen und Datenschutzverletzungen umgehend melden und angemessen darauf reagieren. **
-
Was sind die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen?
Die gängigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance befolgen müssen, sind die DSGVO, HIPAA und der Privacy Shield. Diese Richtlinien legen fest, wie personenbezogene Daten gesammelt, gespeichert und verarbeitet werden dürfen. Unternehmen müssen sicherstellen, dass sie diese Richtlinien einhalten, um Datenschutzverletzungen zu vermeiden und Bußgelder zu vermeiden. **
-
Was sind die wichtigsten Richtlinien, die Unternehmen bei der Datenschutz-Compliance beachten müssen?
Die wichtigsten Richtlinien für Unternehmen bei der Datenschutz-Compliance sind die Einhaltung der Datenschutzgesetze, die Sicherstellung der Vertraulichkeit und Integrität von Daten sowie die Implementierung angemessener Sicherheitsmaßnahmen. Unternehmen müssen außerdem sicherstellen, dass sie transparent über die Verarbeitung personenbezogener Daten informieren und die Rechte der betroffenen Personen respektieren. Die Einhaltung dieser Richtlinien ist entscheidend, um Bußgelder zu vermeiden und das Vertrauen der Kunden in die Datenverarbeitungspraktiken des Unternehmens zu gewährleisten. **
-
Welche allgemeinen Richtlinien sollten bei der Erstellung von Compliance-Richtlinien in einem Unternehmen berücksichtigt werden?
1. Gesetze und Vorschriften müssen eingehalten werden. 2. Eindeutige und verständliche Richtlinien sollten erstellt werden. 3. Schulungen und Überwachung sind wichtig, um die Einhaltung der Richtlinien sicherzustellen. **
Ähnliche Suchbegriffe für Richtlinien
-
Wie beeinflusst die Einhaltung von Compliance-Richtlinien verschiedene Aspekte des Geschäfts, einschließlich Recht, Ethik, Finanzen und Datenschutz?
Die Einhaltung von Compliance-Richtlinien gewährleistet, dass das Unternehmen im Einklang mit den geltenden Gesetzen und Vorschriften handelt, was rechtliche Risiken minimiert und rechtliche Konsequenzen vermeidet. Darüber hinaus fördert die Einhaltung von Compliance-Richtlinien ethisches Verhalten und schützt das Ansehen des Unternehmens, indem sie sicherstellt, dass es sich an ethische Standards hält. In finanzieller Hinsicht kann die Einhaltung von Compliance-Richtlinien dazu beitragen, Geldstrafen und Bußgelder zu vermeiden, die aus Nichteinhaltung resultieren könnten, und das Vertrauen der Investoren und Kunden zu stärken. Schließlich schützt die Einhaltung von Compliance-Richtlinien die Datenschutzrechte der Kunden und Mitarbeiter und minimiert das Risiko **
-
Was sind die gängigsten Compliance-Richtlinien, die Unternehmen befolgen müssen, um gesetzliche Vorschriften in Bezug auf Datenschutz und Unternehmensführung einzuhalten?
Die gängigsten Compliance-Richtlinien sind die Datenschutz-Grundverordnung (DSGVO), das Bundesdatenschutzgesetz (BDSG) und das Sarbanes-Oxley-Gesetz (SOX). Unternehmen müssen sicherstellen, dass sie personenbezogene Daten angemessen schützen, interne Kontrollen implementieren und transparente Berichterstattung gewährleisten. Verstöße gegen diese Richtlinien können zu rechtlichen Konsequenzen und Reputationsschäden führen. **
-
Was sind die wichtigsten Unterschiede zwischen den Richtlinien für den Datenschutz in der EU und den Richtlinien für den Datenschutz in den USA?
Die wichtigsten Unterschiede zwischen den Datenschutzrichtlinien in der EU und den USA liegen in der Herangehensweise an den Datenschutz. In der EU basiert der Datenschutz auf dem Grundsatz der Datensparsamkeit und erfordert die Zustimmung der Einzelpersonen für die Verarbeitung ihrer Daten, während in den USA der Fokus mehr auf der Regulierung von Datenverarbeitung durch Unternehmen liegt. Darüber hinaus hat die EU die Datenschutz-Grundverordnung (DSGVO) eingeführt, die strengere Vorschriften für den Schutz personenbezogener Daten festlegt, während die USA kein einheitliches Datenschutzgesetz auf Bundesebene haben. Schließlich gibt es in der EU eine unabhängige Datenschutzbehörde, die die Einhaltung der Datenschutzgesetze überwacht, während in den **
-
Was sind die wichtigsten Maßnahmen zur Überwachung von Compliance-Richtlinien in Unternehmen?
Die wichtigsten Maßnahmen zur Überwachung von Compliance-Richtlinien in Unternehmen sind die Implementierung eines Compliance-Management-Systems, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter sowie interne Überprüfungen und Audits. Es ist auch wichtig, klare Richtlinien und Prozesse zu definieren, um Verstöße zu identifizieren, zu melden und angemessen zu sanktionieren. Die Einbindung des Managements und die Schaffung einer Compliance-Kultur sind ebenfalls entscheidend für eine effektive Überwachung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.